





1
/
7
ルックアライクアドレスフィッシングとは?
<b>ルックアライク アドレス フィッシングとは、攻撃者が本物のアドレスと非常によく似た偽のアドレスを作成し、被害者をだまして誤ったアドレスに資産を送金させる手口を指します。</b>
一般的な手口として、攻撃者はアドレスの末尾やプレフィックス/サフィックスを同じものにし、被害者に少額送金を行います。これにより履歴上で2つのアドレスが混ざってしまい、誤ったアドレスに送金してしまう原因となります。
これを防ぐには、送金前に必ずウォレットアドレスを二重に確認してください。
<b>ルックアライク アドレス フィッシングとは、攻撃者が本物のアドレスと非常によく似た偽のアドレスを作成し、被害者をだまして誤ったアドレスに資産を送金させる手口を指します。</b>
一般的な手口として、攻撃者はアドレスの末尾やプレフィックス/サフィックスを同じものにし、被害者に少額送金を行います。これにより履歴上で2つのアドレスが混ざってしまい、誤ったアドレスに送金してしまう原因となります。
これを防ぐには、送金前に必ずウォレットアドレスを二重に確認してください。
1
/
7
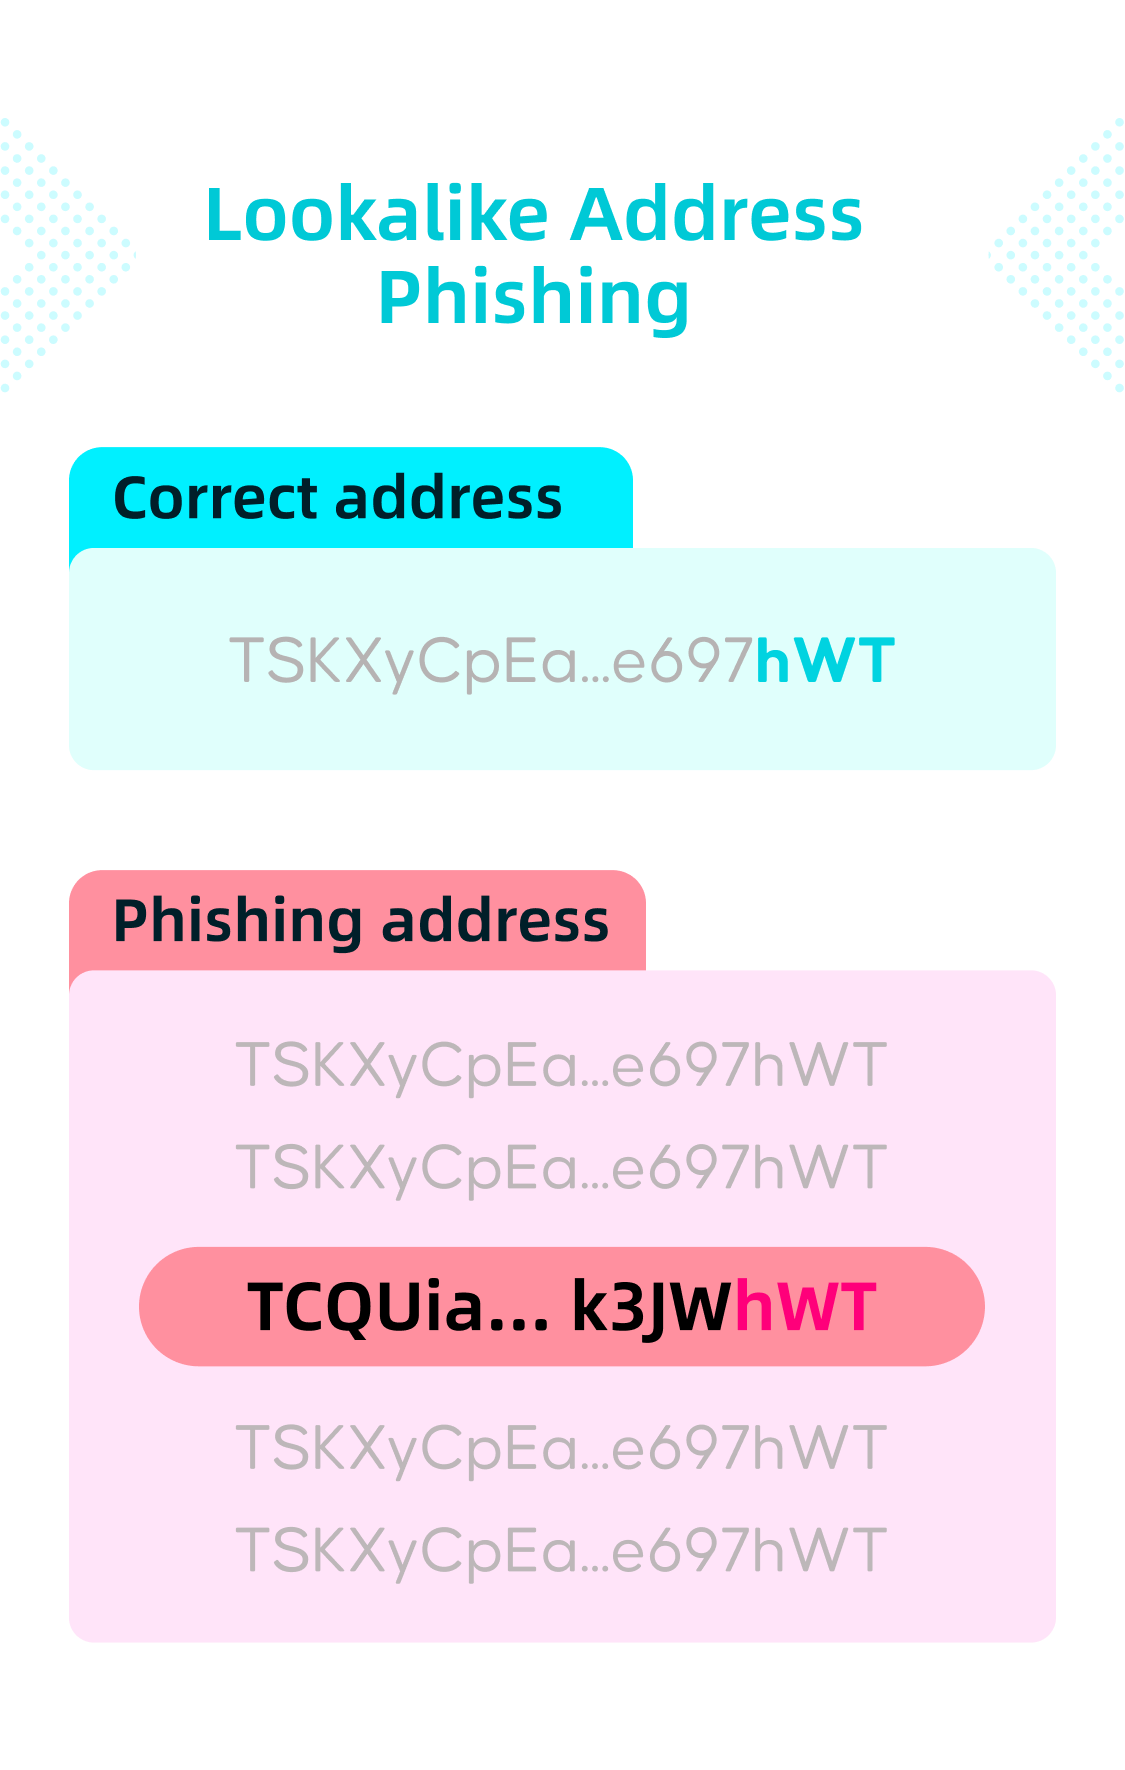
同じ末尾を持つアドレスを作成
例として、攻撃者はフィッシングアドレス TCQ...<b>hWT</b> から少額送金を行い、本物のアドレス TSK...<b>hWT</b> と混同させました。
フィッシングアドレスと本物のアドレスの末尾3文字は同じです。
1
/
7
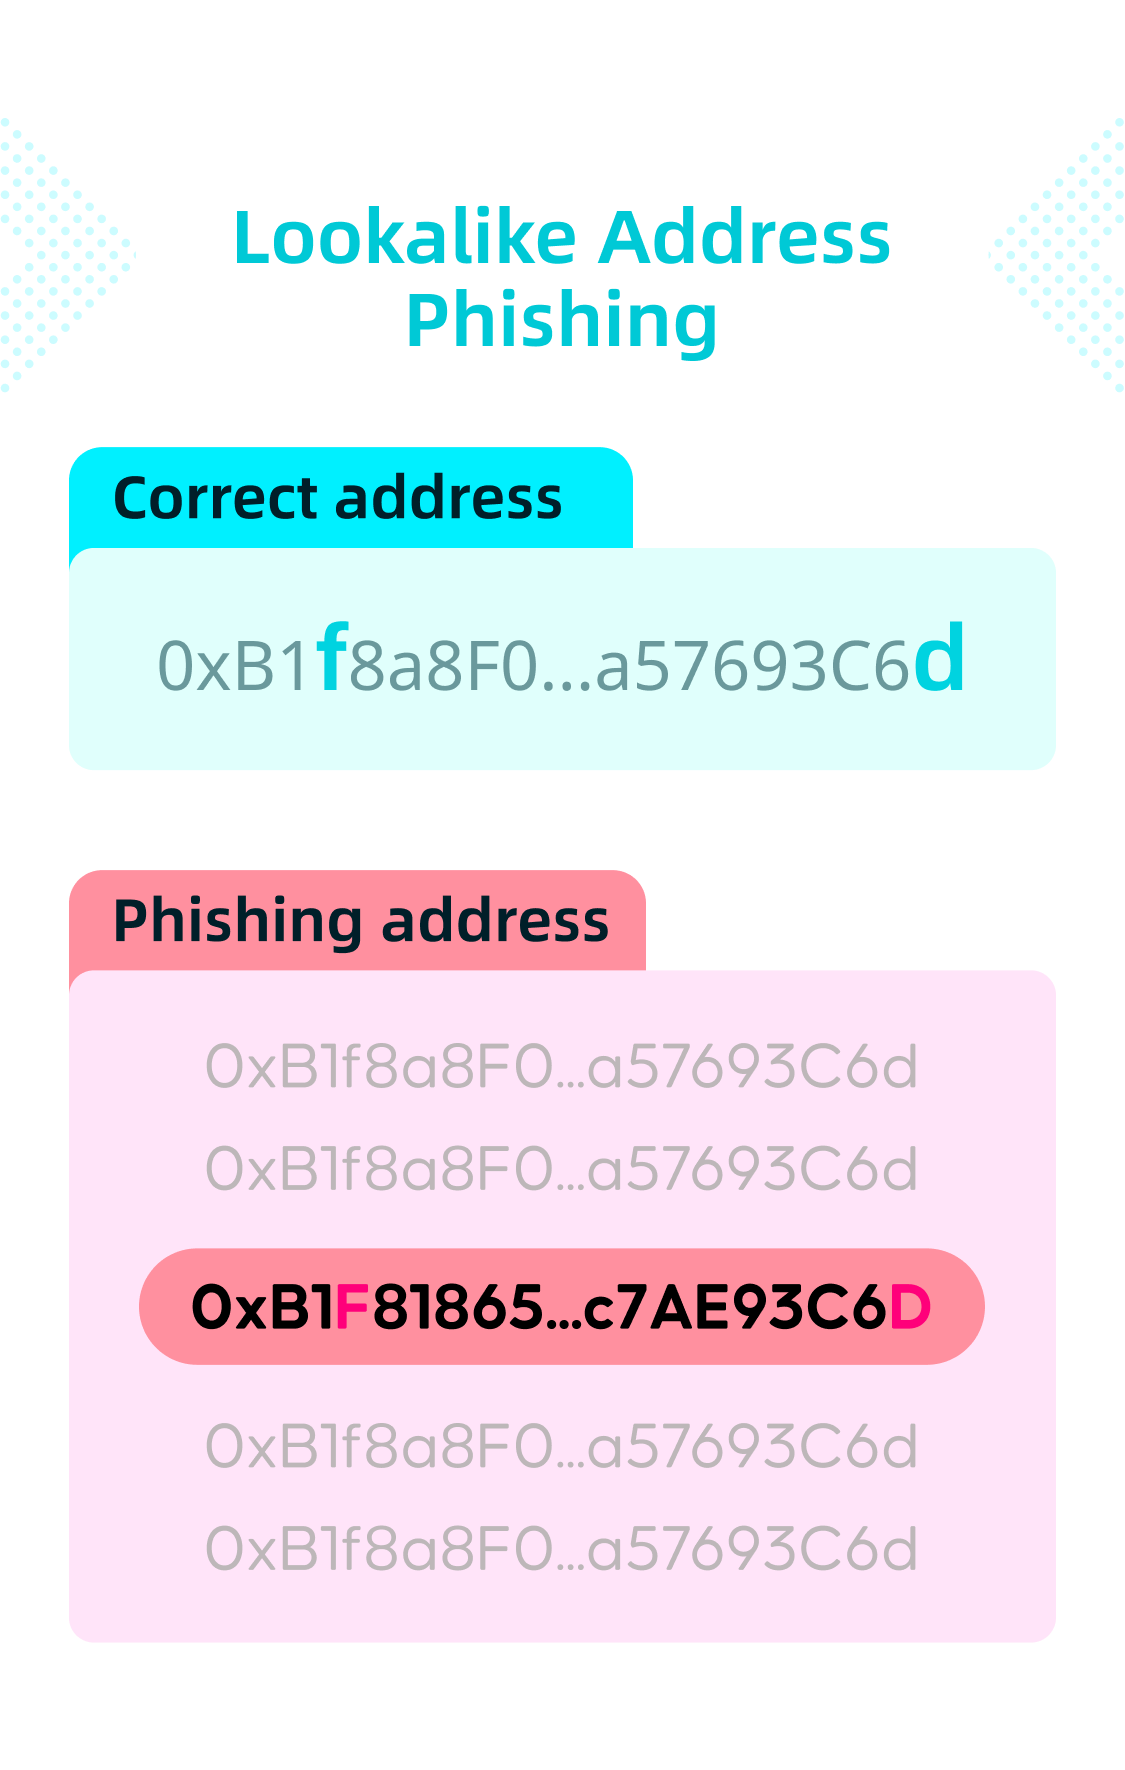
先頭や末尾は本物と同じに見せかけて、途中の文字の大文字、小文字だけを変える手口
攻撃者は文字の大文字・小文字を変えてフィッシング用のアドレスを作成しました。例: 0xB1<b>F</b>8...93C6<b>D</b> に少額送金を行い、本物のアドレス0xB1<b>f</b>8...93C6<b>d</b>と見分けにくくしています。
最初と最後の5文字は一致していますが、f と d の大文字・小文字が異なっています。
1
/
7
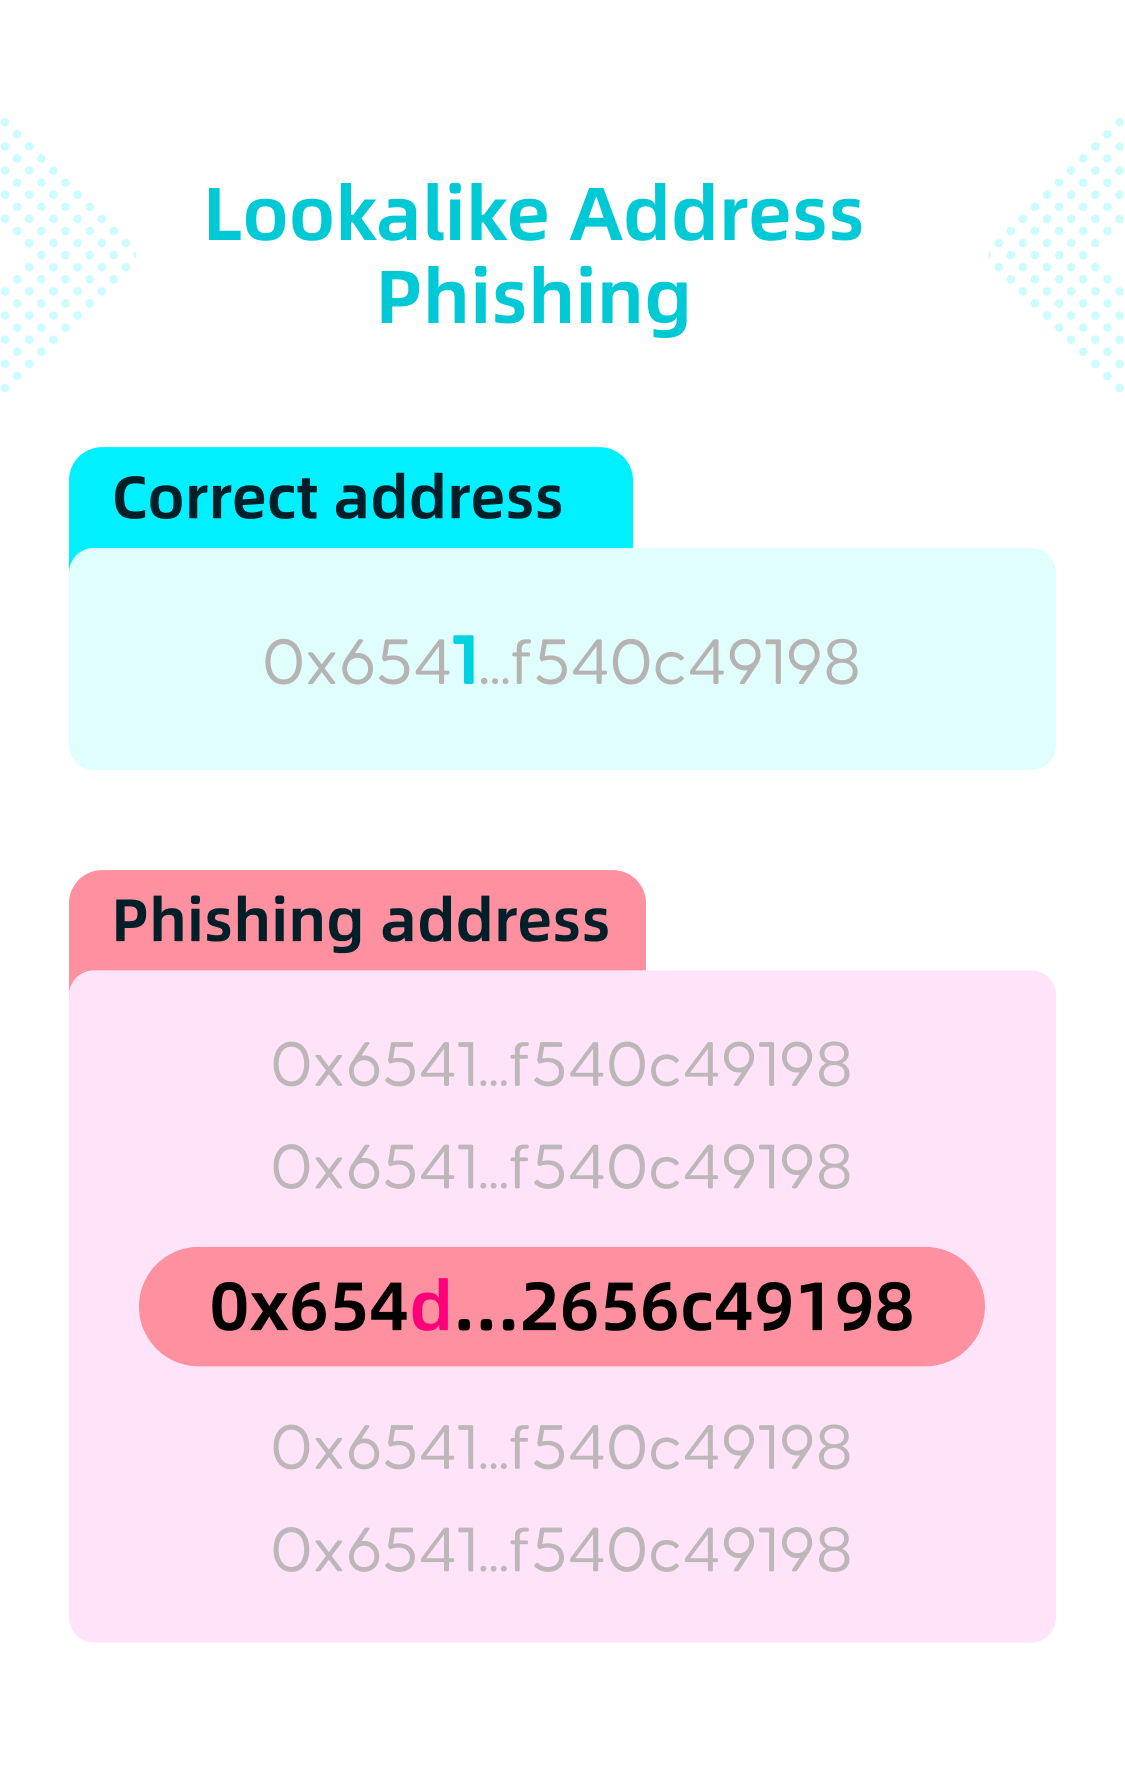
先頭や末尾は本物と同じに見せかけて、中央の文字だけを変える手口
別の例では、攻撃者は中央の文字を変えてフィッシングアドレス 0x654<b>d</b>...c49198 を作成し、少額送金を行って本物のアドレス 0x654<b>1</b>...c49198 と混同させました。
最初の5文字と最後の6文字は一致していますが、6文字目が異なります(d と 1)。
1
/
7
送金の安全性を確保するには?
Bitget Walletで送金する際は、常に送信先アドレスをスキャンして確認します。最近送金したアドレスと上記のような類似点が検出された場合、すぐに警告を表示します。警告が表示された場合は、詐欺を避けるために送信先アドレスを慎重に確認してください。
1
/
7
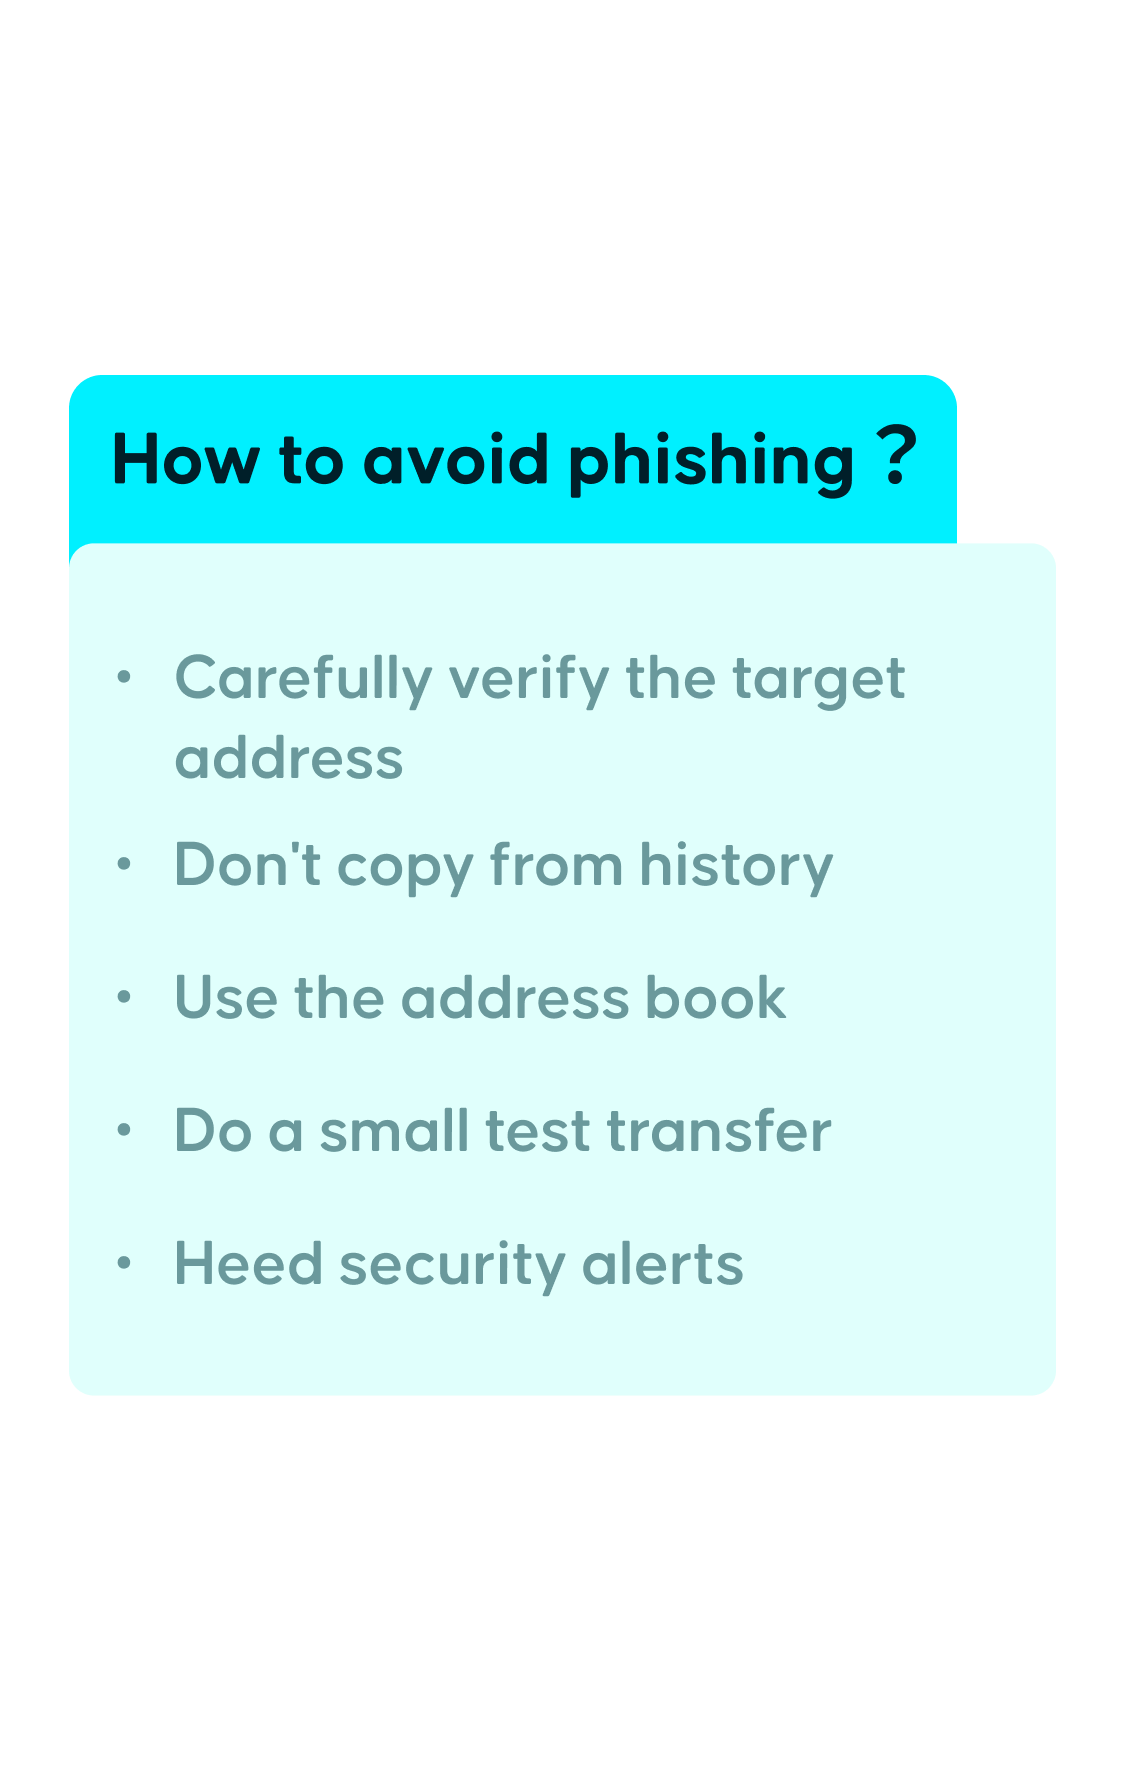
フィッシングを回避する方法
<b>送信先アドレスを慎重に確認する</b>
資産を送金する前に、アドレス全体を確認してください。最初や最後の数文字だけが一致していても不十分です ― 中央部分も必ず確認してください<b>履歴からコピーしないでください</b>
ルックアライク アドレス フィッシングは履歴を汚染してユーザーを誤導する可能性があります。履歴からコピーせず、ウォレットの受取ページからコピーするか、アドレスのQRコードを利用してください。
<b>アドレス帳を利用する</b>
Bitget Walletには専用のアドレス帳機能があります。よく使うアドレスはコピーせず、アドレス帳に追加してリスクを減らしましょう。
1
/
7
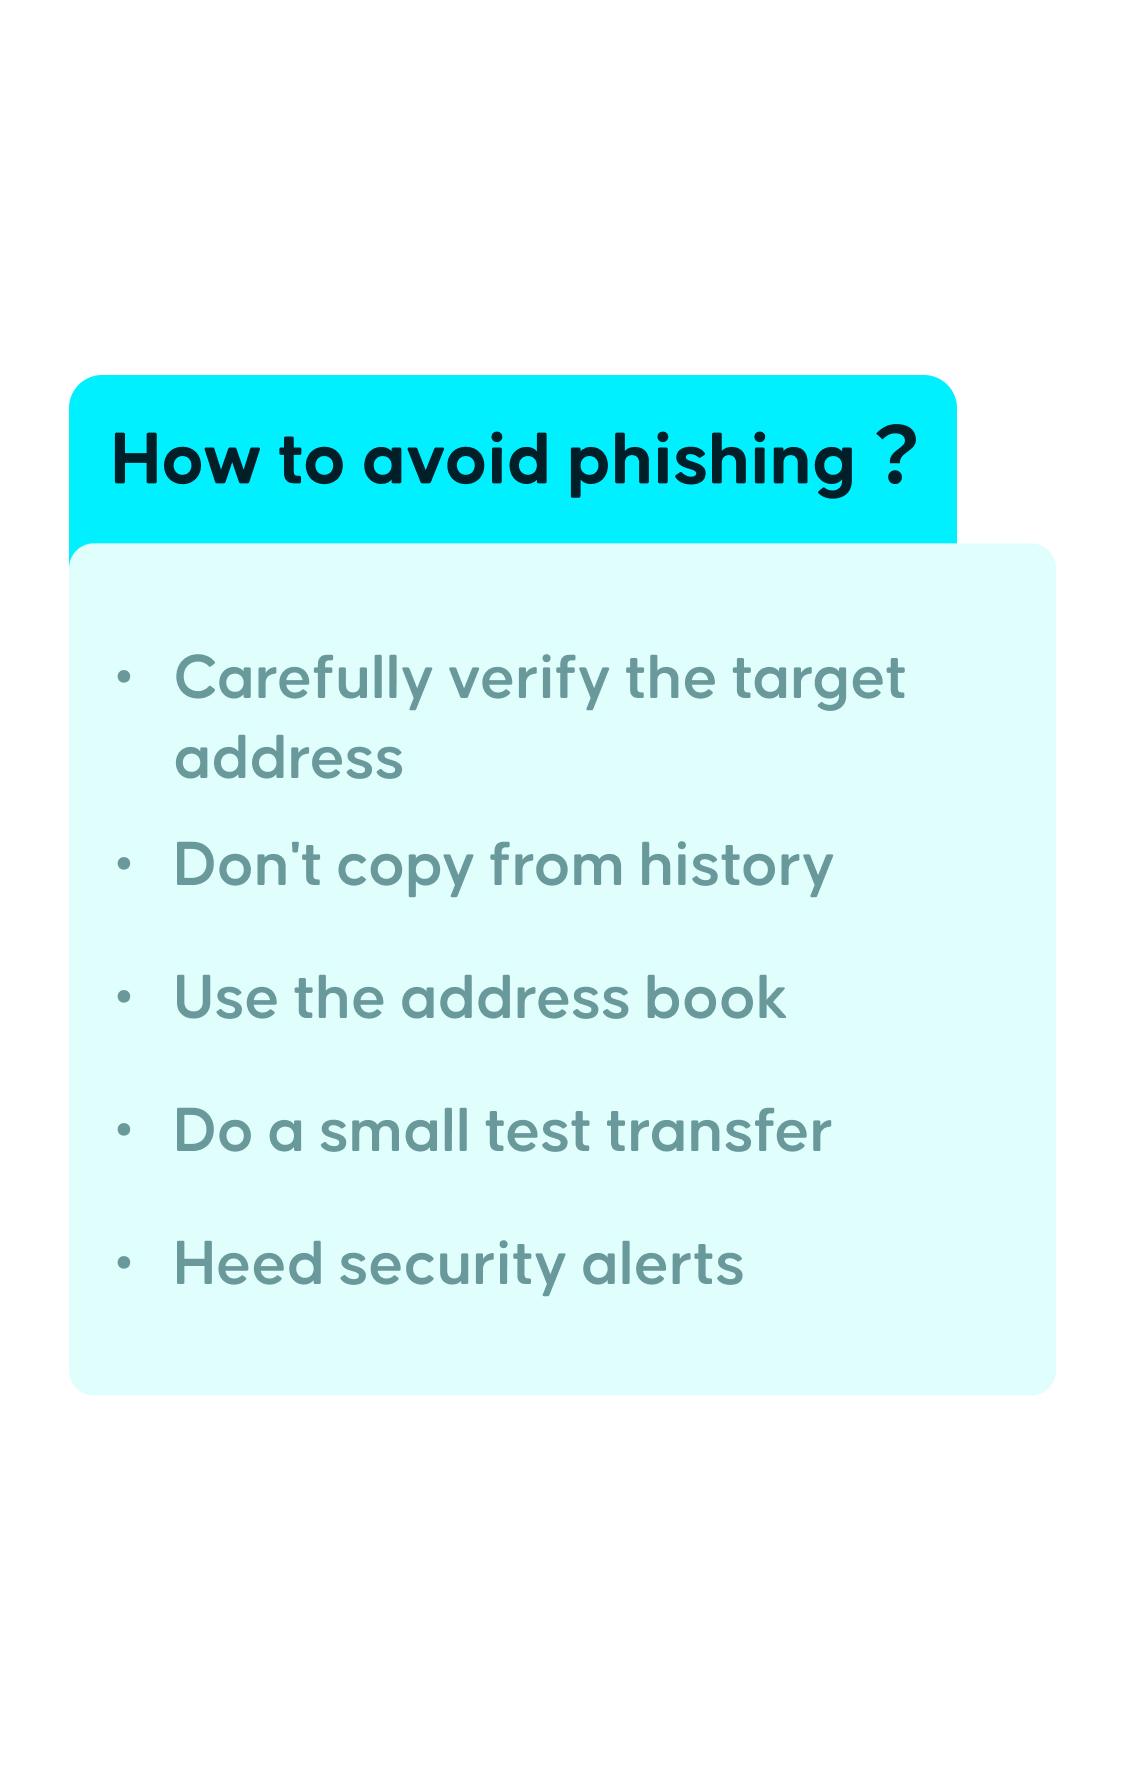
フィッシングを回避する方法
<b>少額テスト送金を行う</b>
まずは少額をテスト送金してください。送金先アドレスで受領が確認できてから、本送金(全額)を行いましょう。
<b>セキュリティ警告に注意</b>
送金時に表示されるセキュリティ警告は必ず確認してください。注意を怠らず、フィッシング攻撃にご注意ください。
