





1
/
7
¿Qué es el phishing de direcciones similares?
<b>El phishing con direcciones similares consiste en que los atacantes crean una nueva dirección muy parecida a la dirección objetivo para engañar a las víctimas y que envíen sus activos a una dirección incorrecta.</b>
Un método habitual consiste en crear el mismo final o el mismo prefijo/sufijo y hacer pequeñas transferencias a la víctima. Esto mezcla las dos direcciones en el historial de la víctima, lo que puede llevarla a enviar fondos a la dirección incorrecta.
Para evitarlo, verifica siempre cuidadosamente la dirección de la billetera antes de realizar la transferencia.
<b>El phishing con direcciones similares consiste en que los atacantes crean una nueva dirección muy parecida a la dirección objetivo para engañar a las víctimas y que envíen sus activos a una dirección incorrecta.</b>
Un método habitual consiste en crear el mismo final o el mismo prefijo/sufijo y hacer pequeñas transferencias a la víctima. Esto mezcla las dos direcciones en el historial de la víctima, lo que puede llevarla a enviar fondos a la dirección incorrecta.
Para evitarlo, verifica siempre cuidadosamente la dirección de la billetera antes de realizar la transferencia.
1
/
7
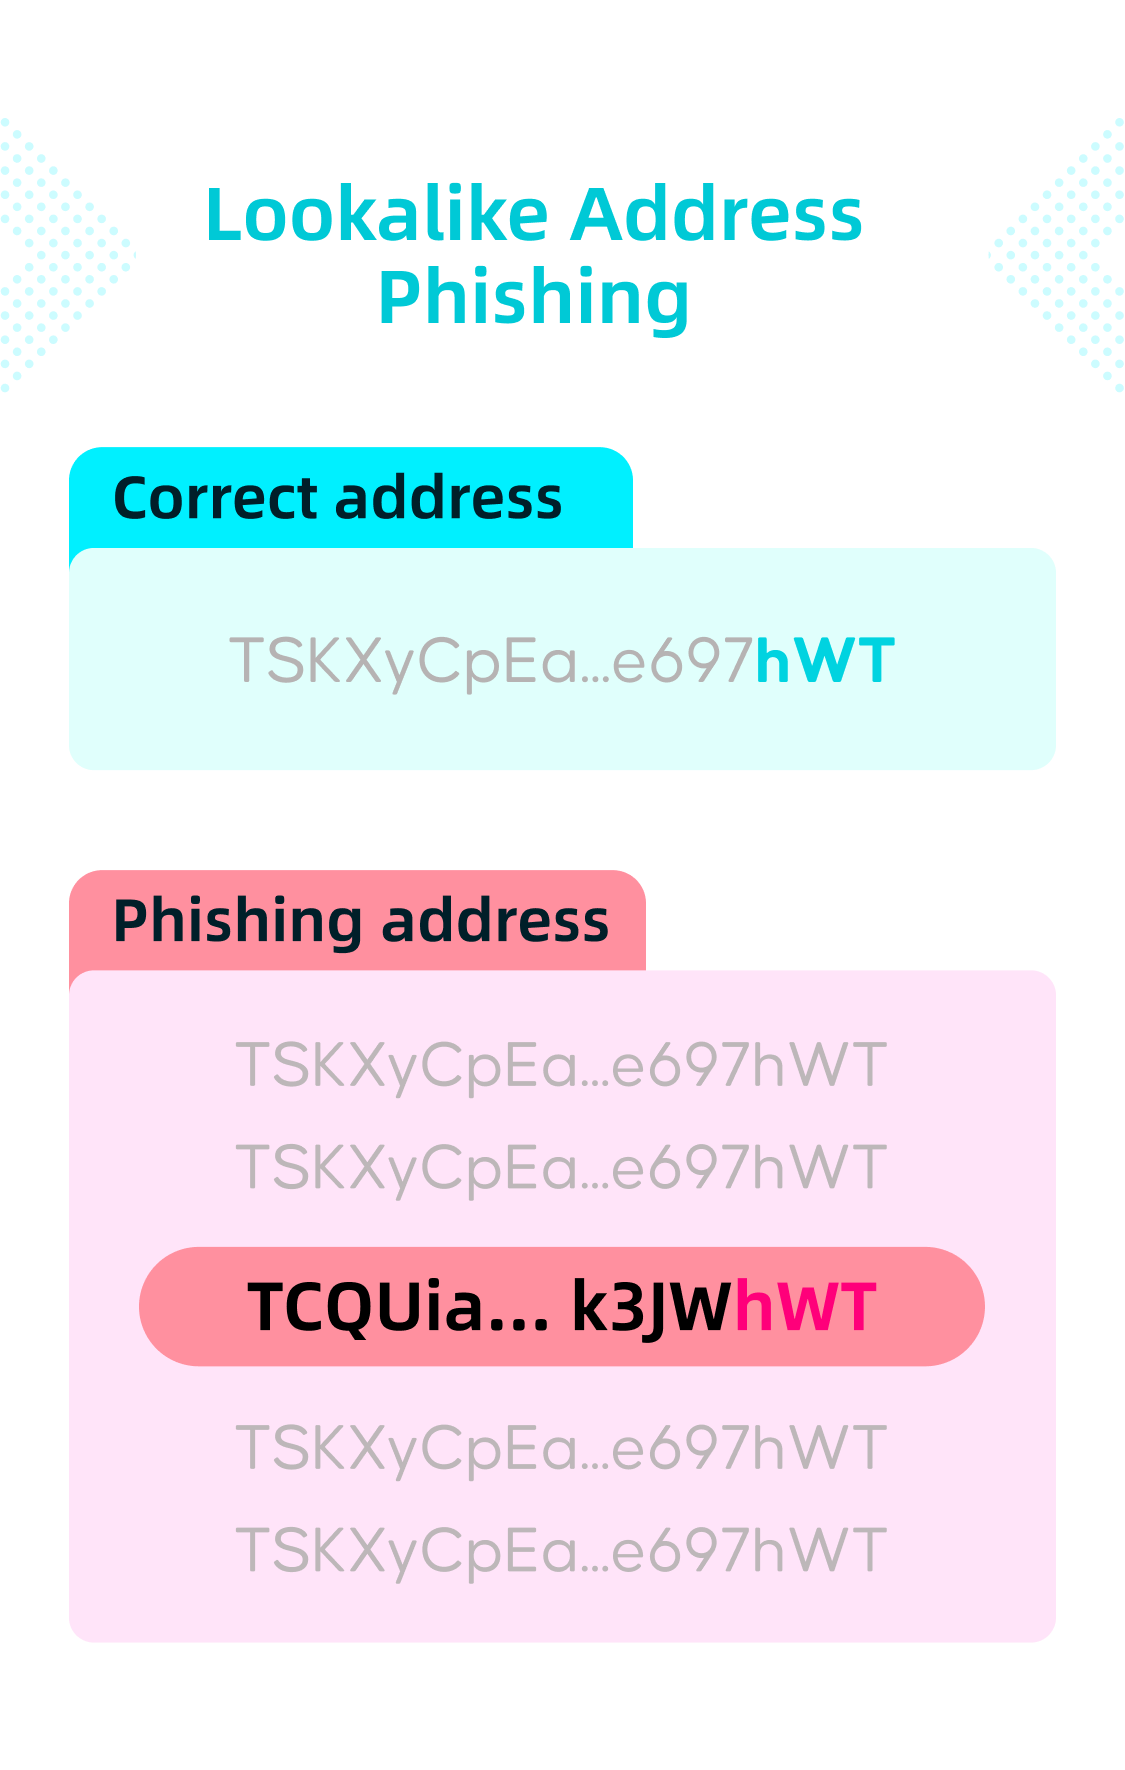
Crear una dirección con el mismo final
En el ejemplo, el atacante utilizó la dirección de phishing TCQ...<b>hWT</b> para enviar una pequeña transferencia a la víctima, lo que causó confusión con la dirección correcta TSK...<b>hWT</b>.
Los últimos 3 caracteres de la dirección de phishing y la dirección correcta son iguales.
1
/
7
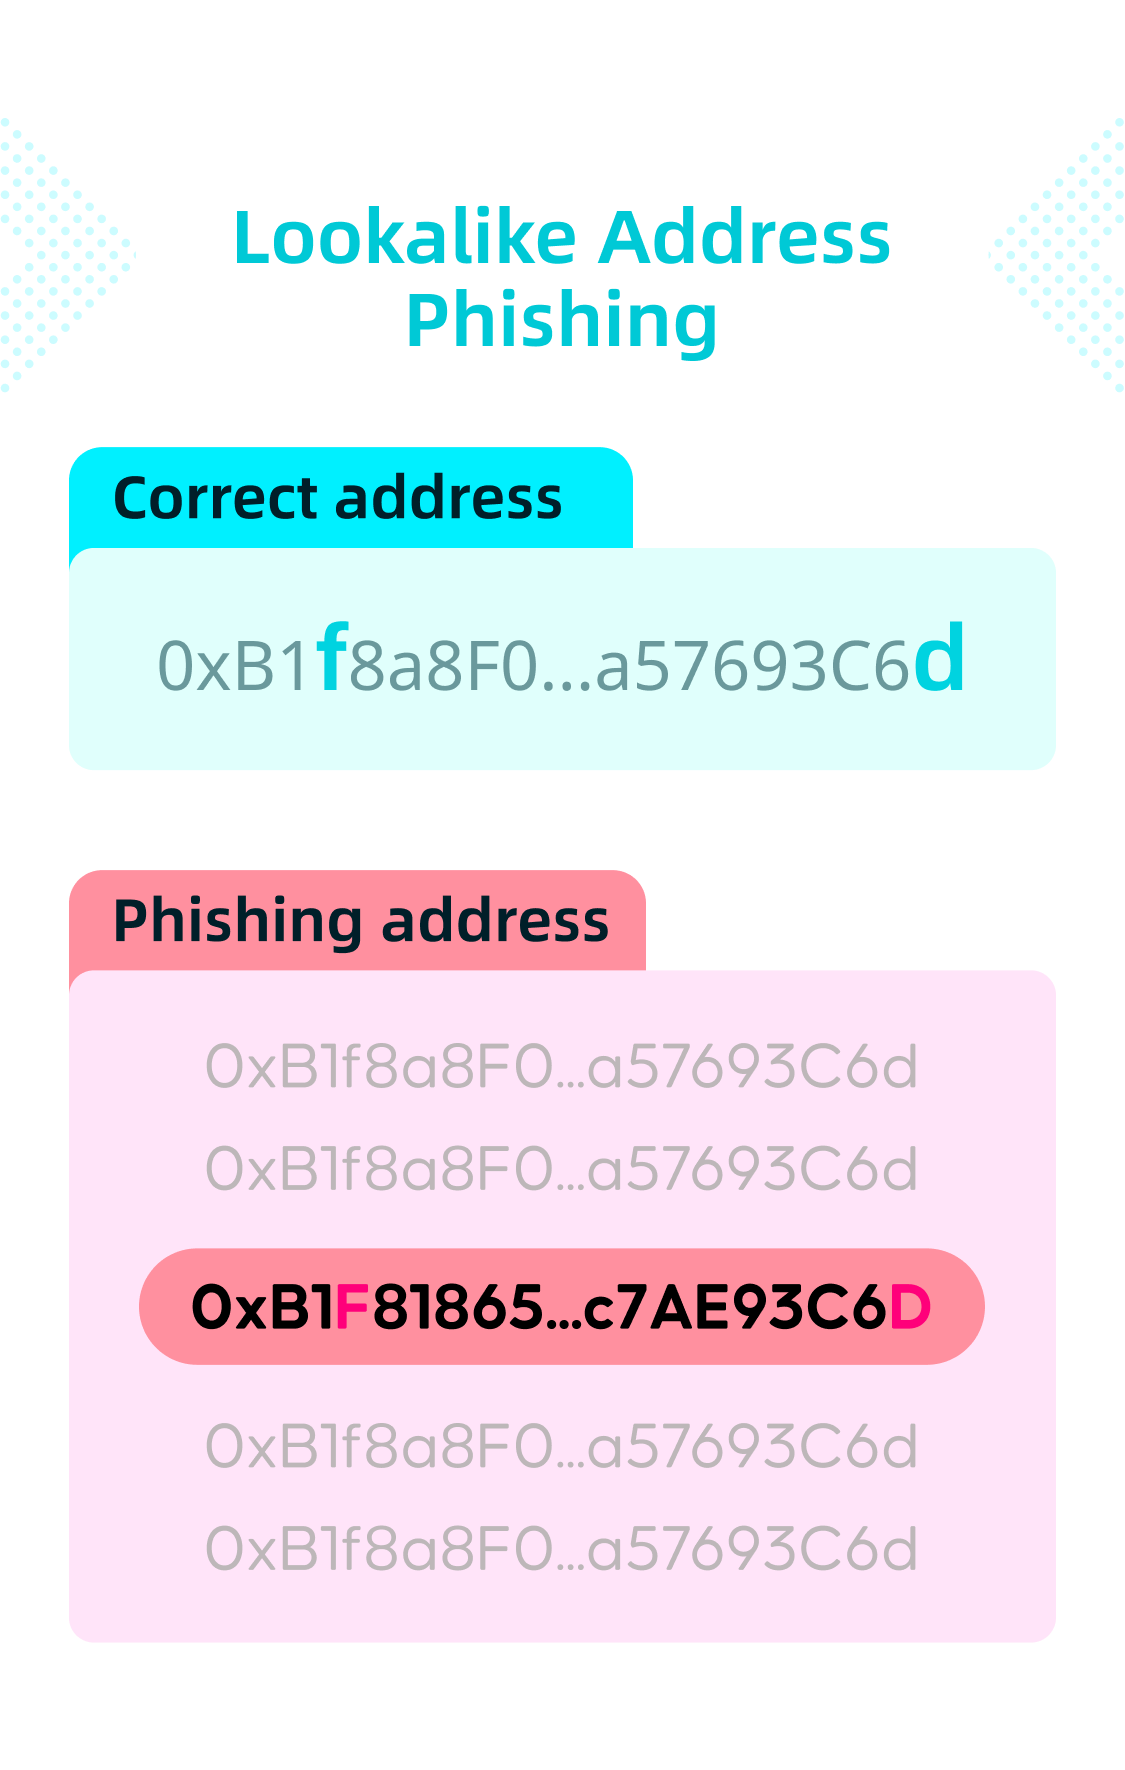
Usar un prefijo o sufijo similar, pero con mayúsculas y minúsculas diferentes
En el ejemplo, el atacante cambió el uso de mayúsculas y minúsculas para crear la dirección de phishing 0xB1<b>F</b>8...93C6<b>D</b> y envió una pequeña transferencia, lo que facilitó la confusión con la dirección correcta 0xB1<b>f</b>8...93C6<b>d</b>.
Aunque los primeros y últimos 5 caracteres coinciden, las letras f y d utilizan diferentes mayúsculas y minúsculas.
1
/
7
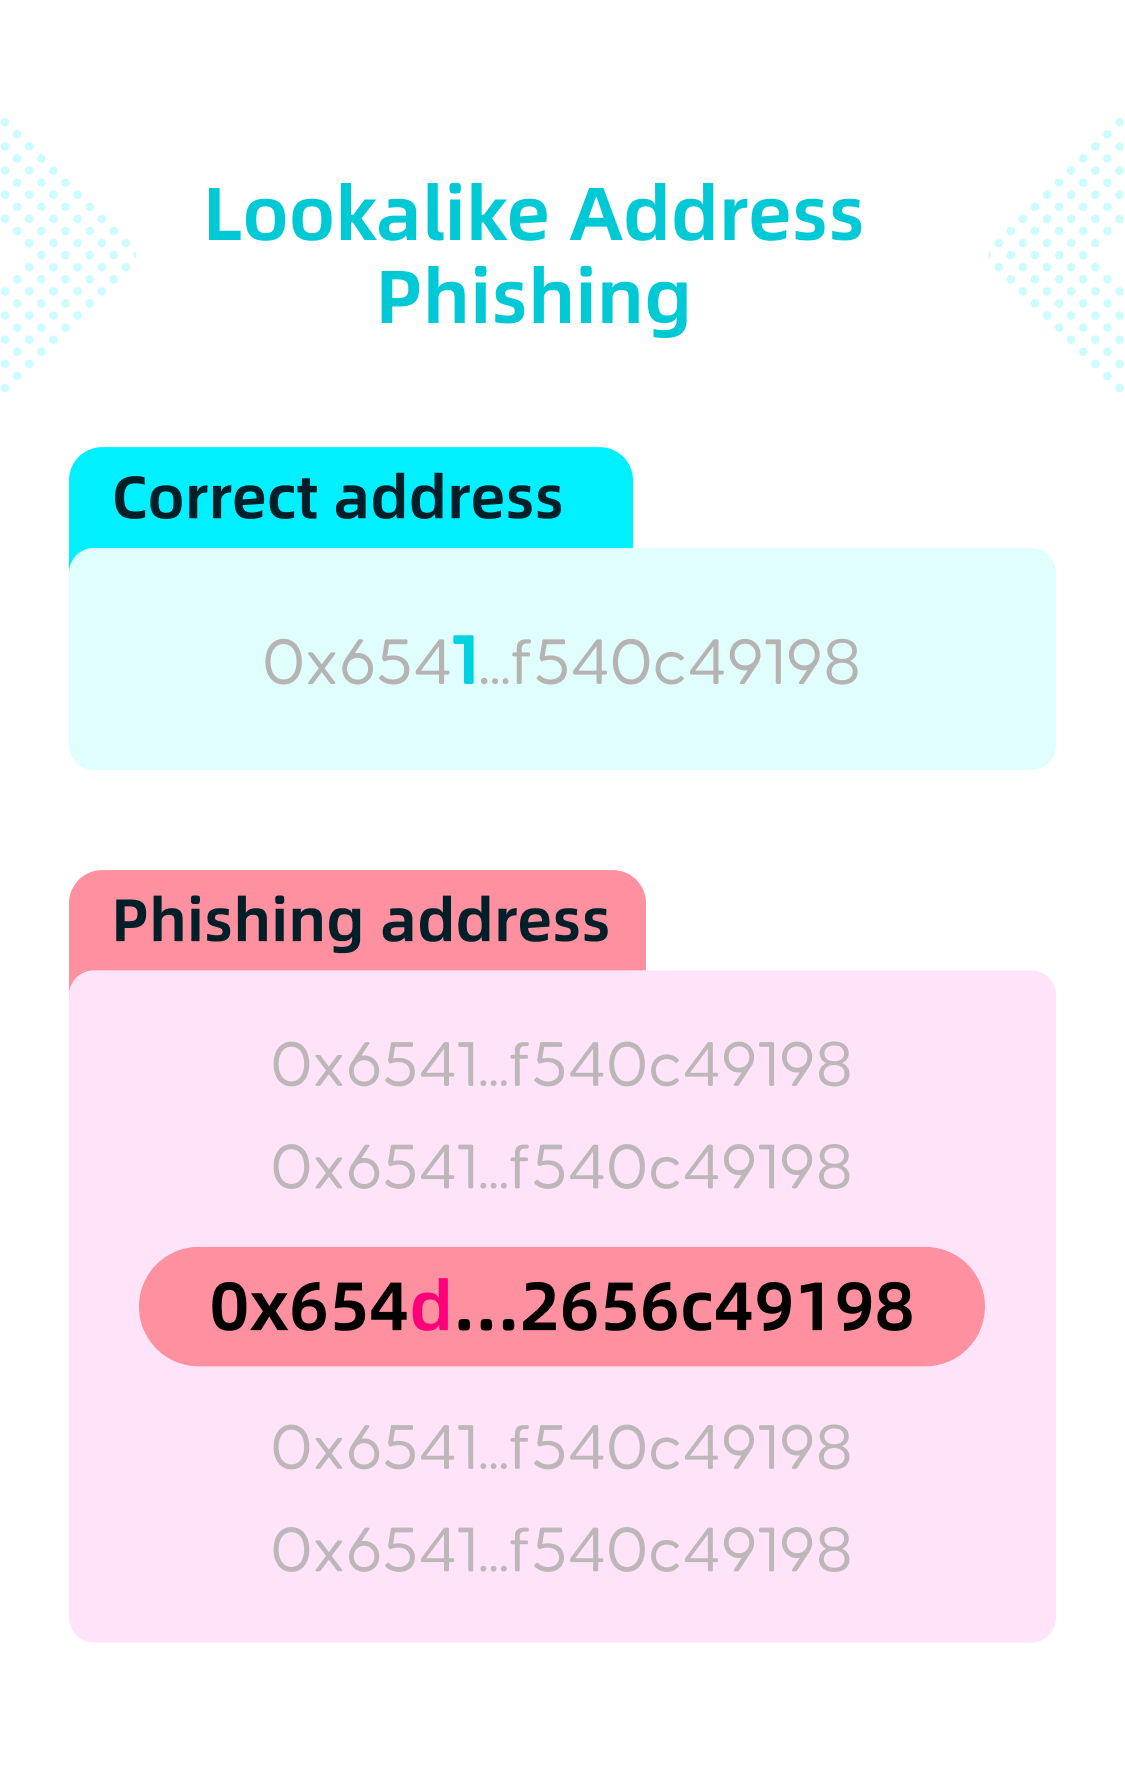
Usar un prefijo o sufijo similar, pero con caracteres intermedios diferentes
En el ejemplo, el atacante cambió un caracter intermedio para crear la dirección de phishing 0x654<b>d</b>...c49198 y envió una pequeña transferencia, lo que facilitó la confusión con la dirección correcta 0x654<b>1</b>...c49198.
Aunque los primeros 5 y los últimos 6 caracteres coinciden, el sexto caracter difiere: d en vez de 1.
1
/
7
¿Cómo proteger la seguridad de tus transferencias?
Cuando realices una transferencia con Bitget Wallet, siempre verificaremos tu dirección de destino. Si detectamos alguna de las similitudes anteriores con direcciones a las que hayas transferido recientemente, te lo notificaremos de inmediato. Si ves una advertencia, verifica cuidadosamente la dirección de destino para evitar estafas.
1
/
7
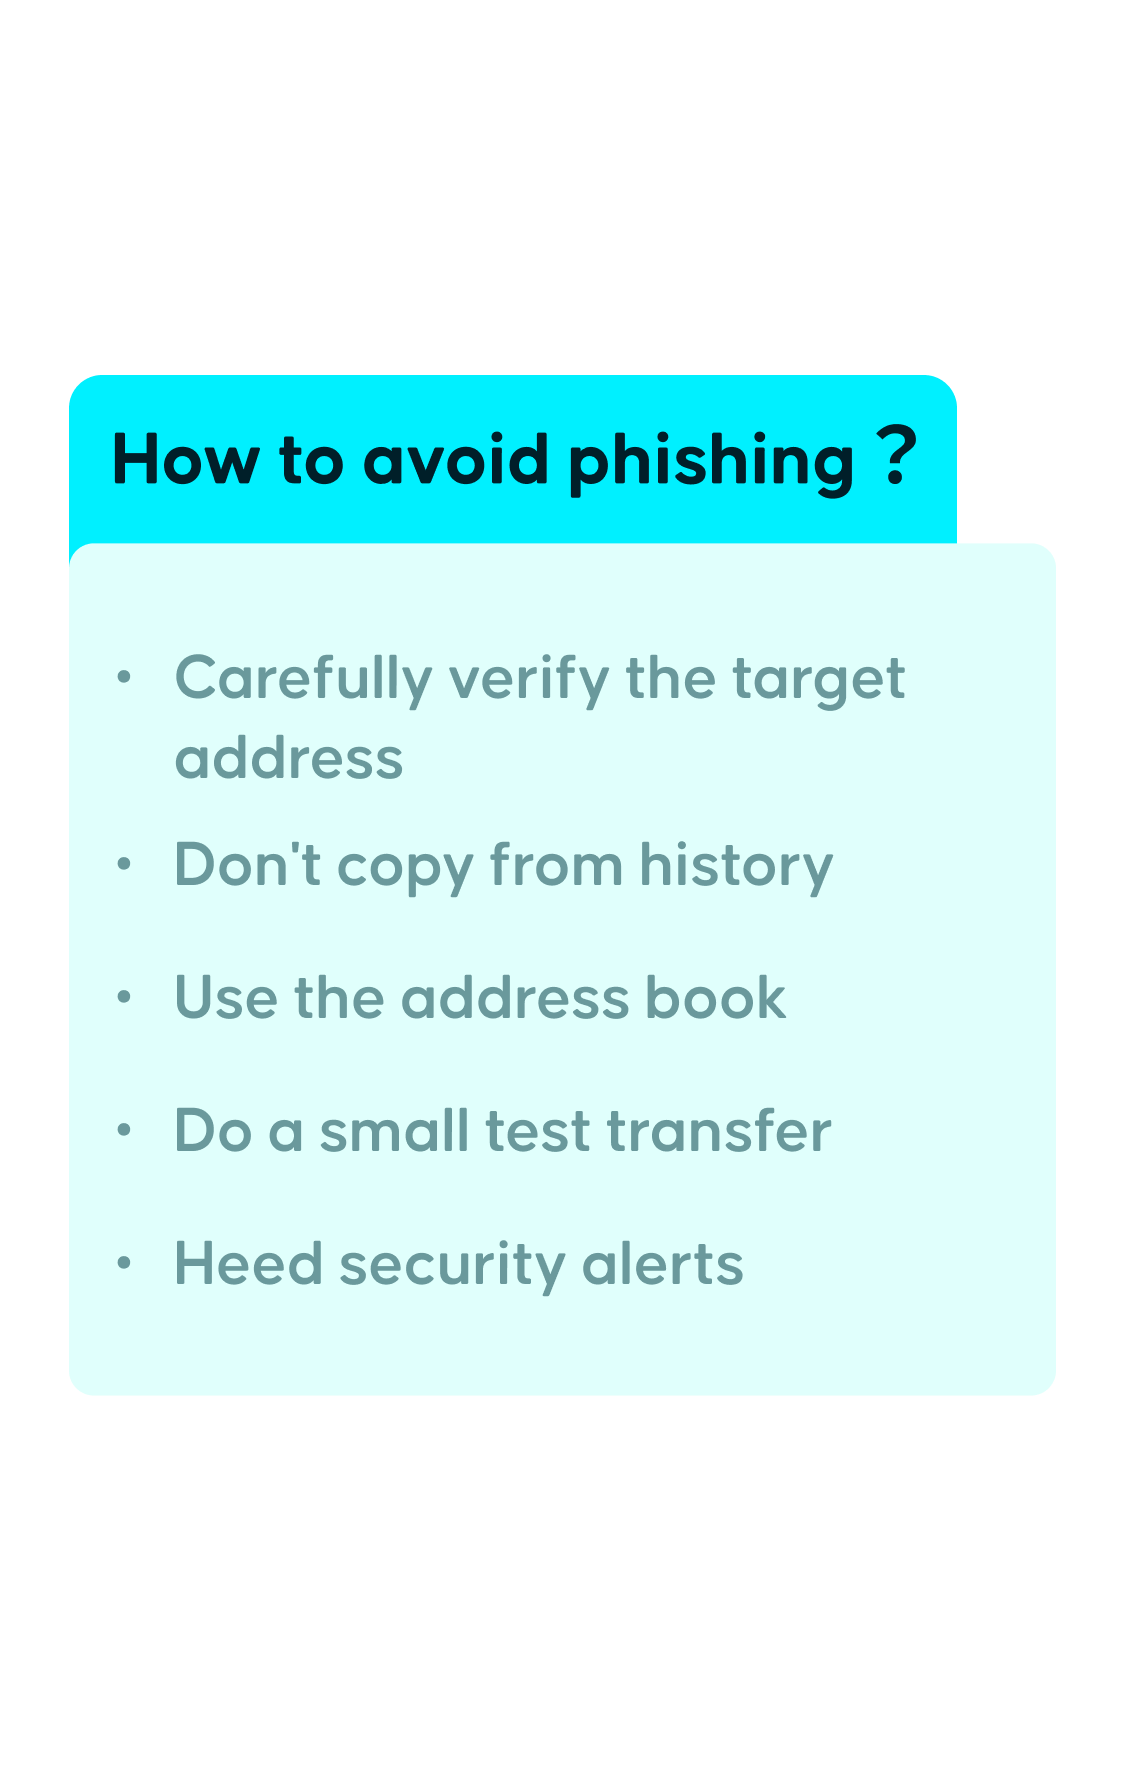
Cómo evitar el phishing
<b>Verifica con atención la dirección de destino</b>
Antes de enviar cualquier activo, verifica la dirección completa. No basta con que coincidan solo los primeros o los últimos caracteres: comprueba también los caracteres intermedios.<b>No copies del historial</b>
El phishing de direcciones similares puede contaminar tu historial para engañarte. No copies desde tu historial; copia desde la página de recepción de la billetera o utiliza el código QR de la dirección.
<b>Utiliza la libreta de direcciones</b>
En Bitget Wallet, proporcionamos una libreta de direcciones dedicada. Añade las direcciones que utilizas con frecuencia en lugar de copiarlas cada vez para reducir riesgos.
1
/
7
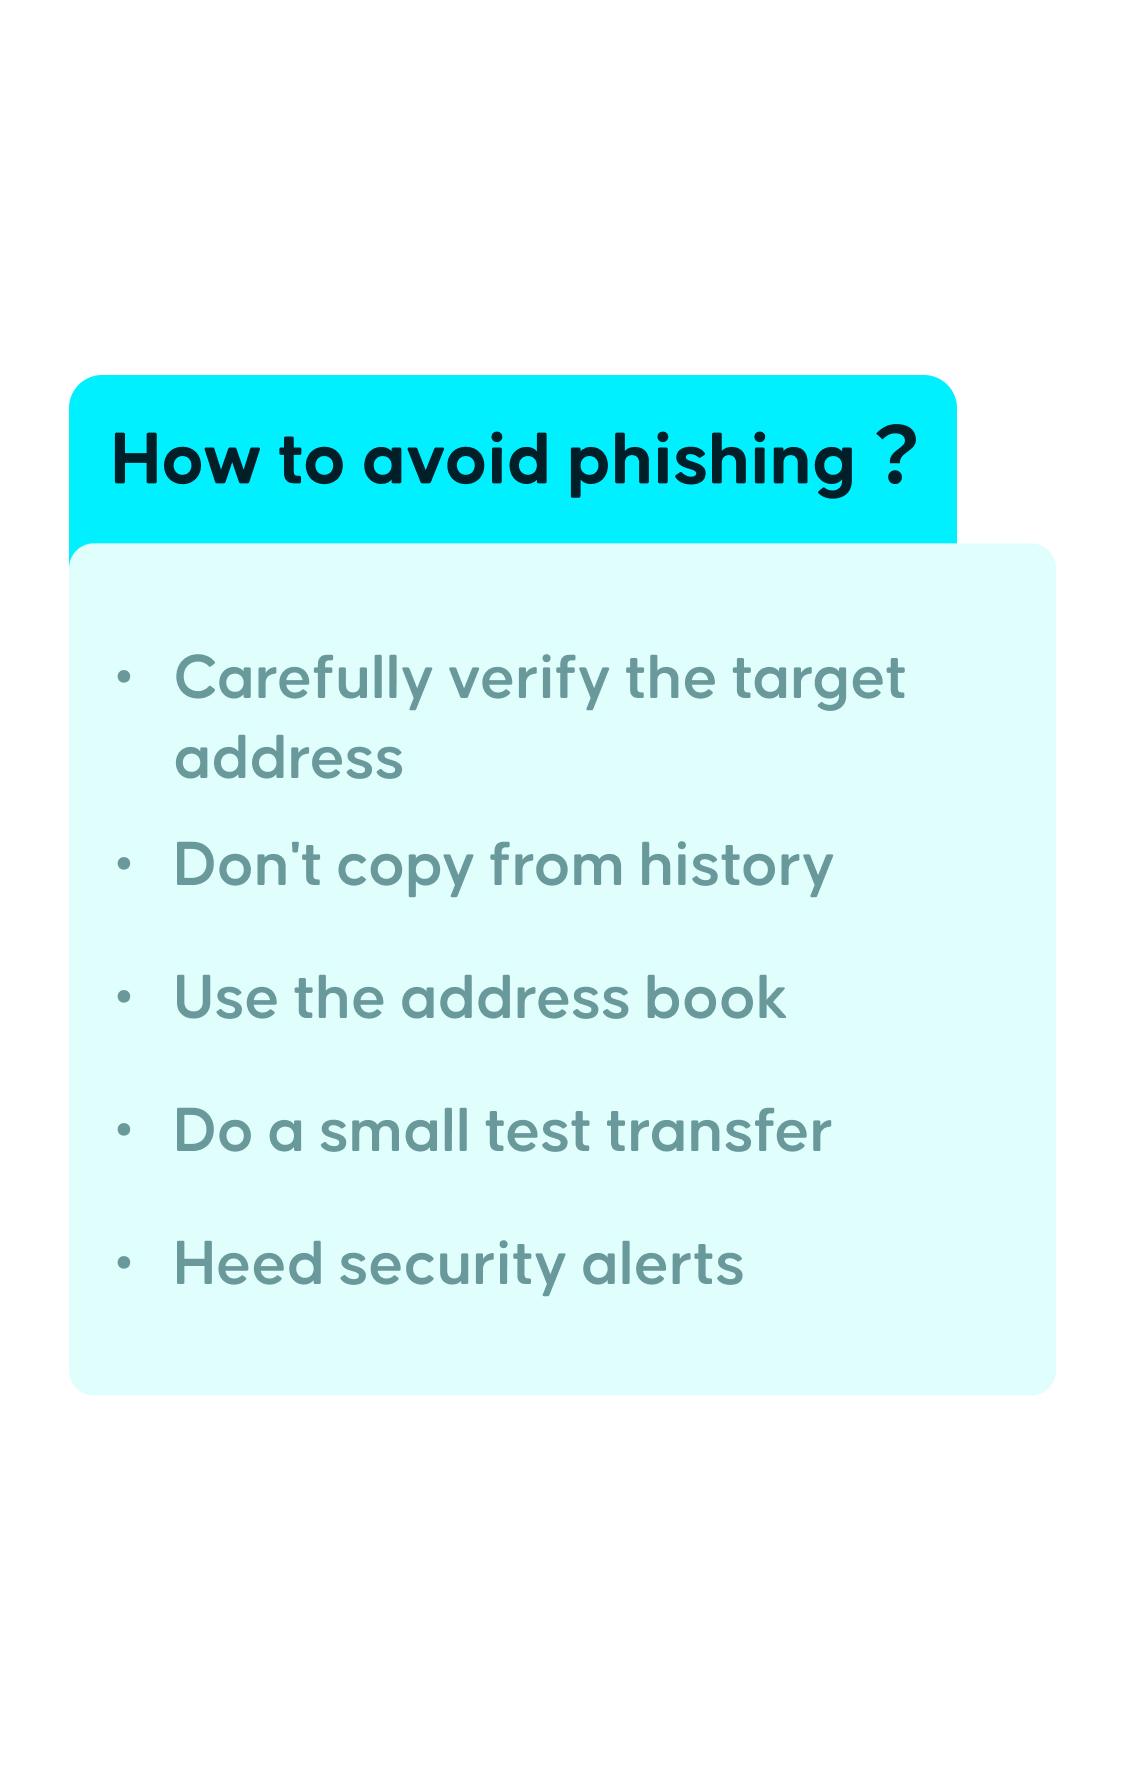
Cómo evitar el phishing
<b>Realiza una pequeña transferencia de prueba</b>
Envía un monto pequeño primero como prueba. Una vez que la dirección de destino confirme la recepción, envía el monto total.
<b>Presta atención a las alertas de seguridad</b>
Toma en serio las alertas de seguridad durante las transferencias. Mantente alerta y evita posibles ataques de phishing.
