





1
/
7
Qu'est-ce que l'hameçonnage par imitation d'adresse ?
<b>L'hameçonnage par imitation d'adresse signifie que les hackers créent généralement une nouvelle adresse très similaire à l'adresse cible afin d'inciter les victimes à envoyer leurs actifs à une mauvaise adresse.</b>
Une méthode courante consiste à créer la même terminaison ou le même préfixe/suffixe, puis à envoyer de petits transferts à la victime. Les deux adresses sont mélangées dans l'historique de la victime, ce qui l'amène à envoyer des fonds à la mauvaise adresse.
Pour éviter cela, vérifiez toujours l'adresse du portefeuille avant d'effectuer un transfert.
<b>L'hameçonnage par imitation d'adresse signifie que les hackers créent généralement une nouvelle adresse très similaire à l'adresse cible afin d'inciter les victimes à envoyer leurs actifs à une mauvaise adresse.</b>
Une méthode courante consiste à créer la même terminaison ou le même préfixe/suffixe, puis à envoyer de petits transferts à la victime. Les deux adresses sont mélangées dans l'historique de la victime, ce qui l'amène à envoyer des fonds à la mauvaise adresse.
Pour éviter cela, vérifiez toujours l'adresse du portefeuille avant d'effectuer un transfert.
1
/
7
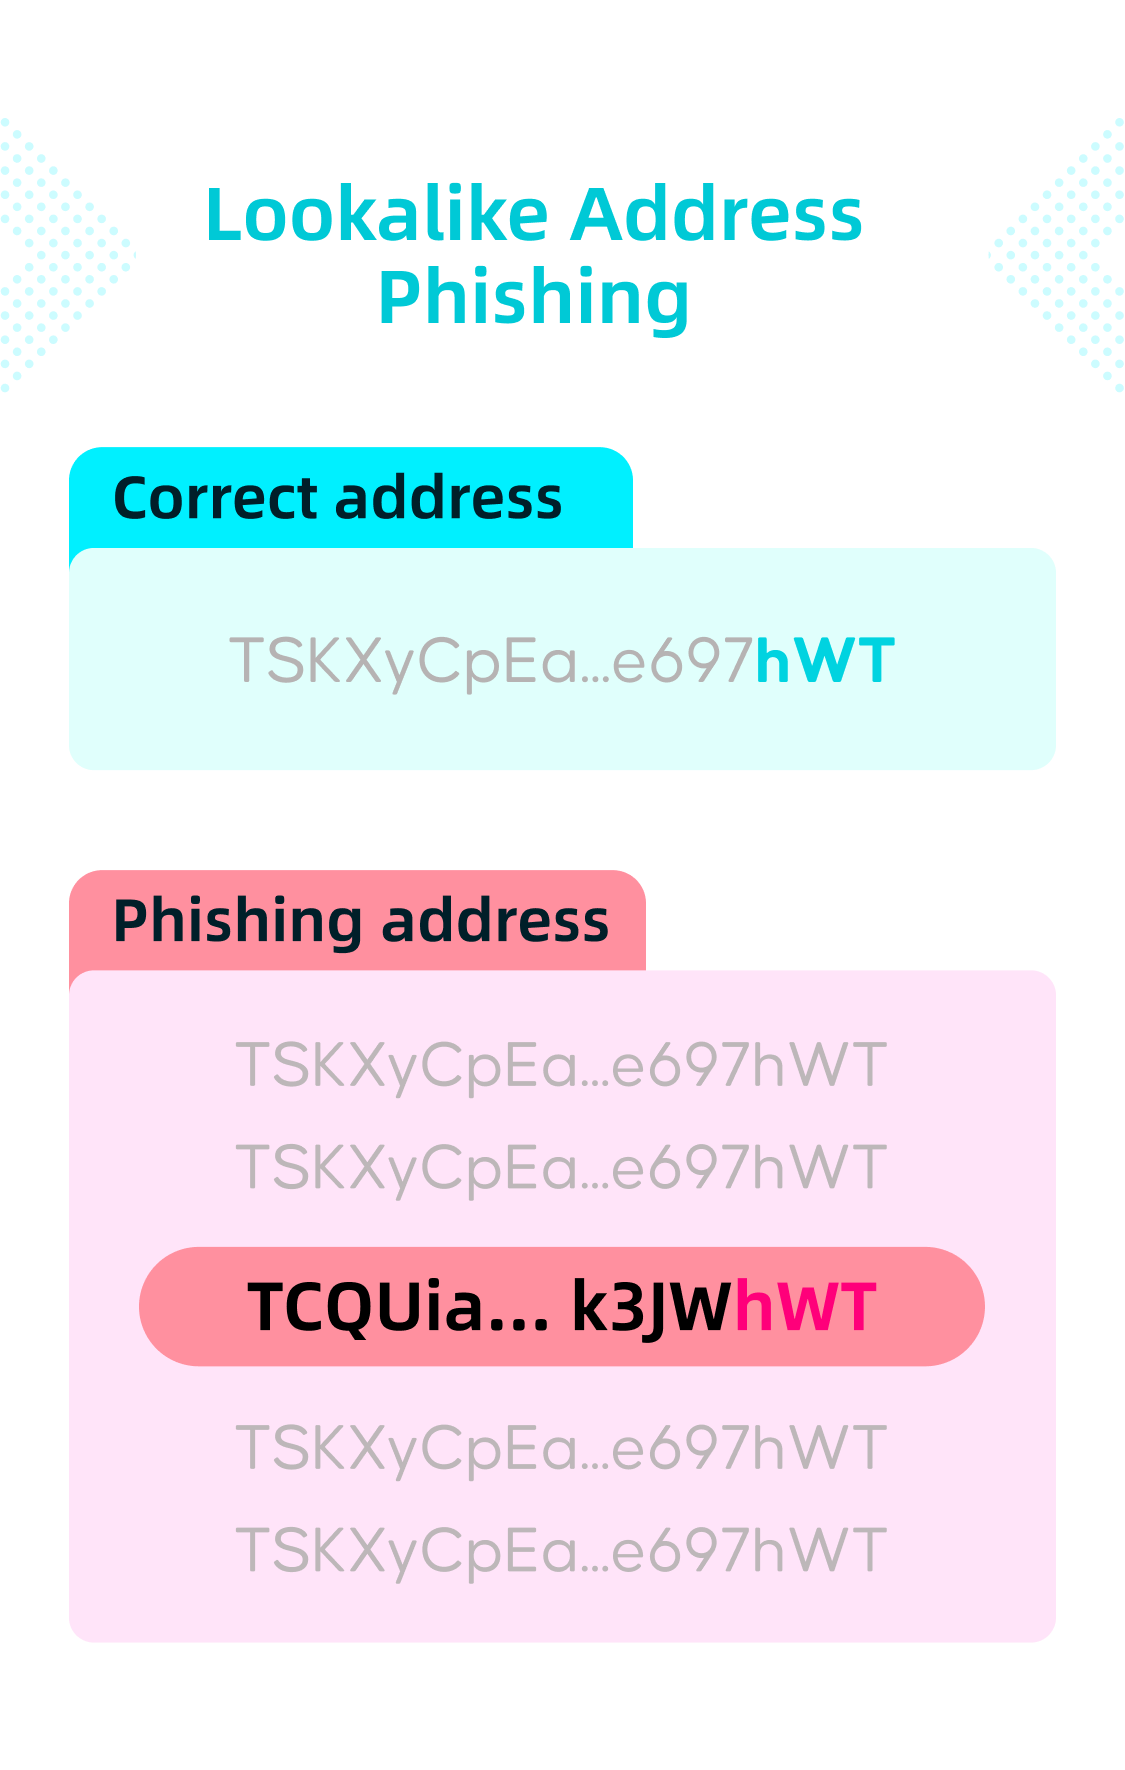
Générer une adresse avec une terminaison identique
Dans cet exemple, le hacker a utilisé l'adresse d'hameçonnage TCQ...<b>hWT</b> pour envoyer un petit transfert à la victime, semant ainsi la confusion avec l'adresse correcte TSK...<b>hWT</b>.
Les 3 derniers caractères de l'adresse d'hameçonnage et de l'adresse correcte sont identiques.
1
/
7
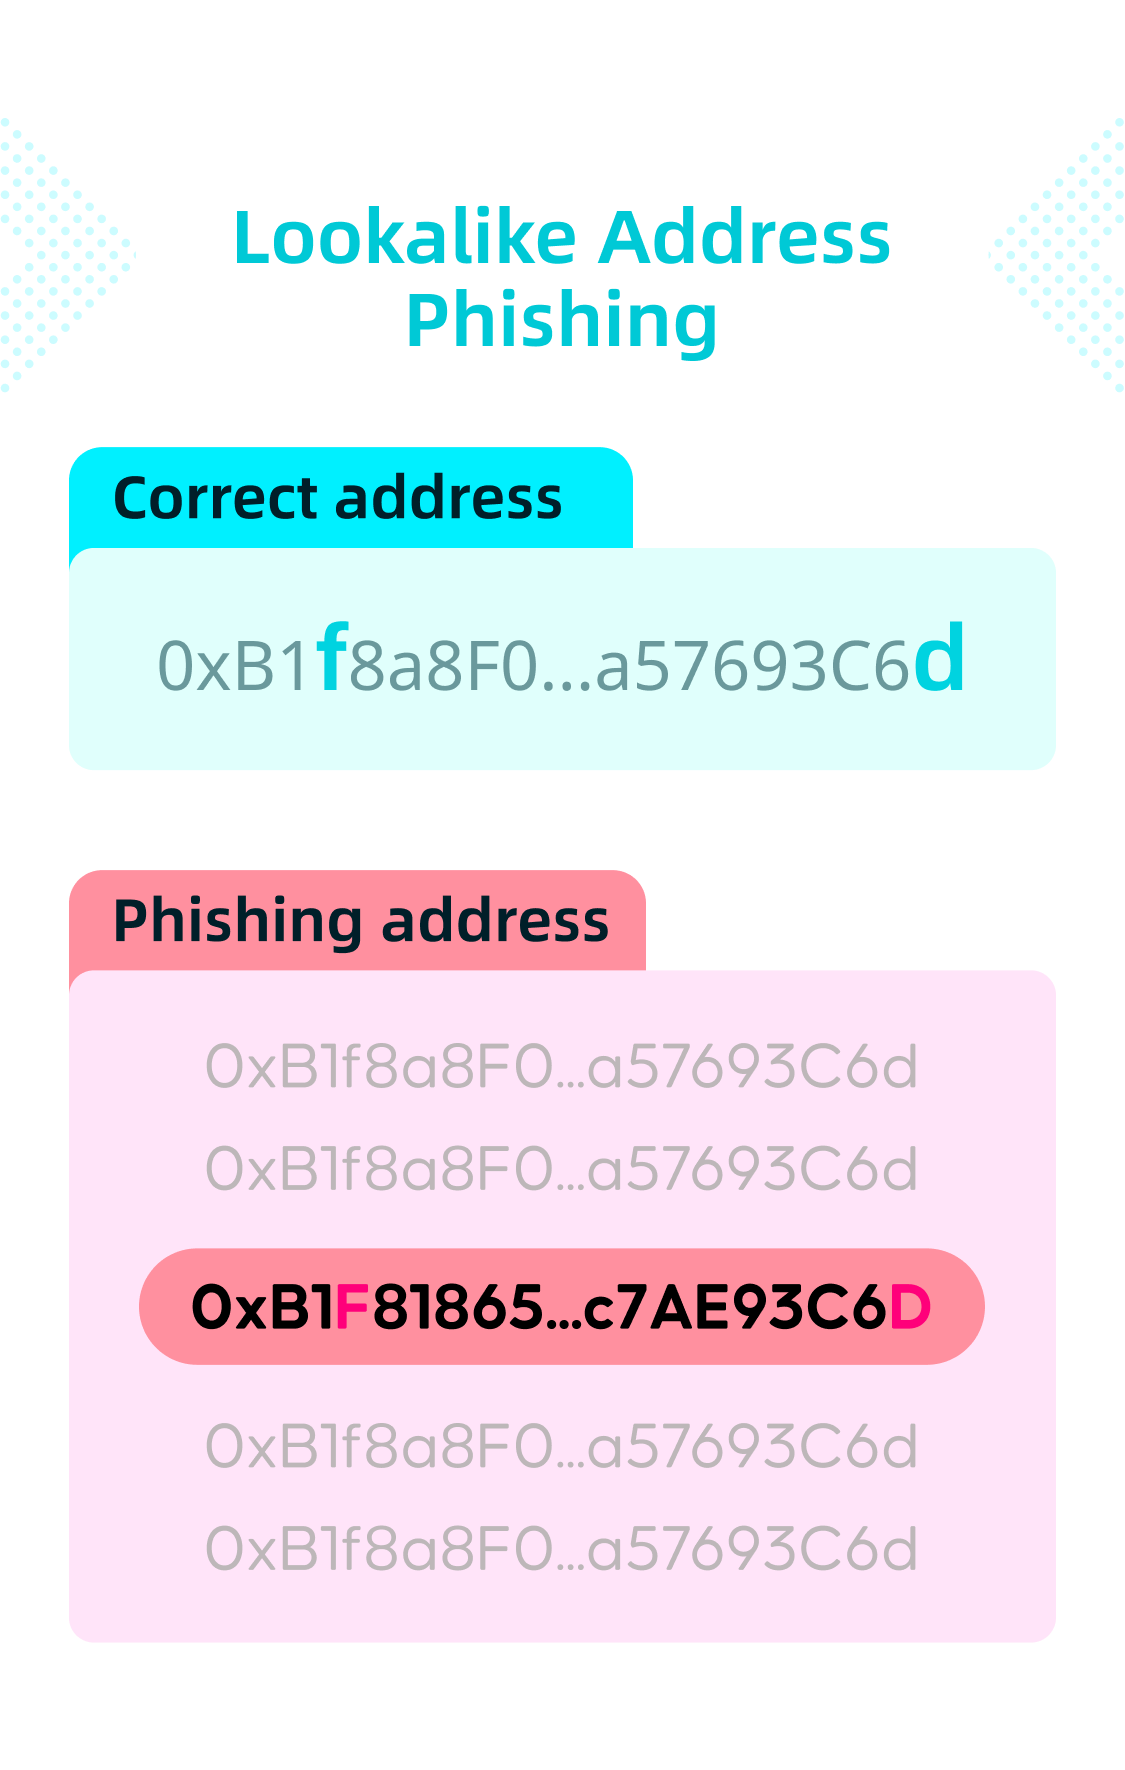
Utiliser un préfixe ou un suffixe similaire mais avec une casse différente
Dans l'exemple, le hacker a modifié la casse des lettres pour créer l'adresse d'hameçonnage 0xB1<b>F</b>8...93C6<b>D</b> et a envoyé un petit transfert, ce qui rend l'adresse facile à confondre avec l'adresse correcte 0xB1<b>f</b>8...93C6<b>d</b>.
Bien que les 5 premiers et derniers caractères correspondent, les lettres f et d sont dans des casses différentes.
1
/
7
Utiliser un préfixe ou un suffixe similaire, mais avec des caractères intermédiaires différents
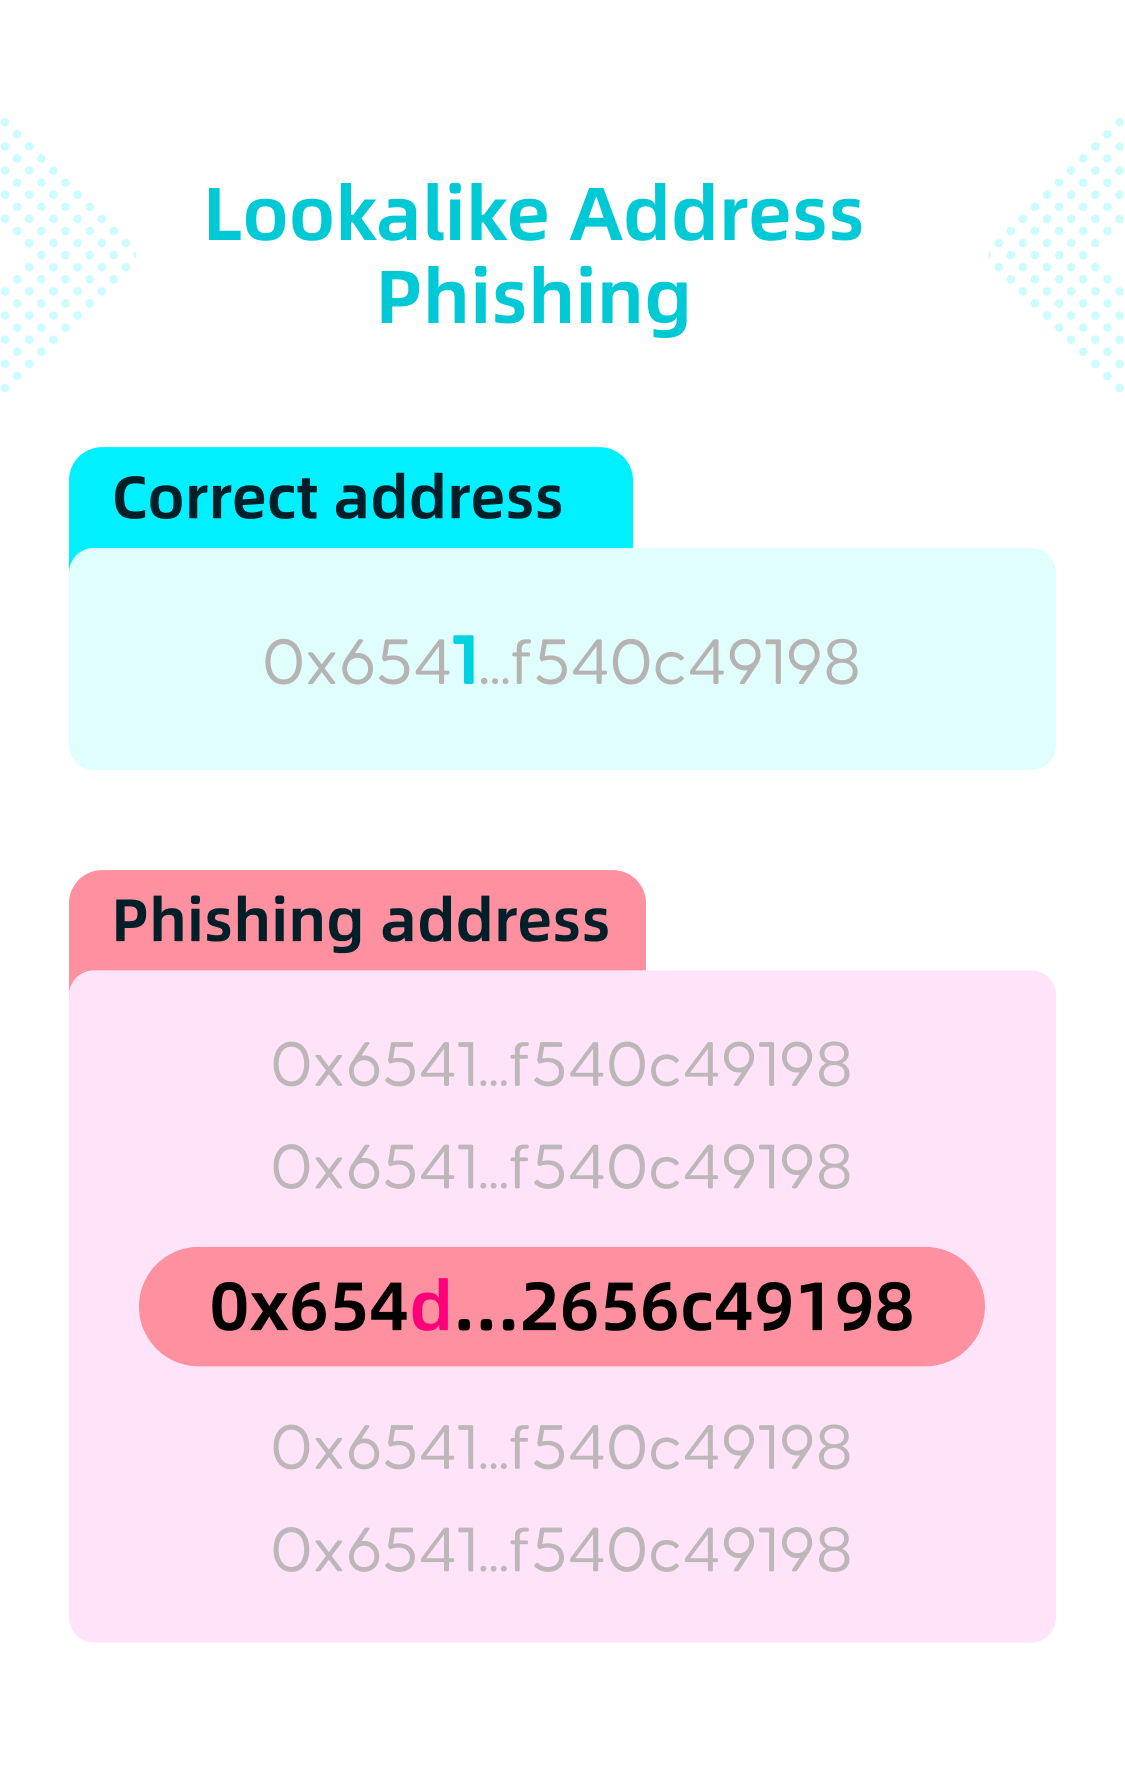
Dans cet exemple, le hacker a modifié un caractère central pour créer l'adresse d'hameçonnage 0x654<b>d</b>...c49198 et a envoyé un petit transfert, ce qui rendait facile la confusion avec l'adresse correcte 0x654<b>1</b>...c49198.
Bien que les 5 premiers et les 6 derniers caractères correspondent, le 6ème caractère est différent avec "d" au lieu de "1".
1
/
7
Comment protéger la sécurité des transferts ?
Lorsque vous effectuez un transfert avec Bitget Wallet, nous analysons toujours l'adresse cible. Si nous détectons l'une des similitudes ci-dessus avec des adresses que vous avez récemment utilisées, nous vous en informerons immédiatement. Si vous tombez sur un message d'avertissement, vérifiez bien l'adresse cible pour éviter toute escroquerie.
1
/
7
Comment éviter l'hameçonnage
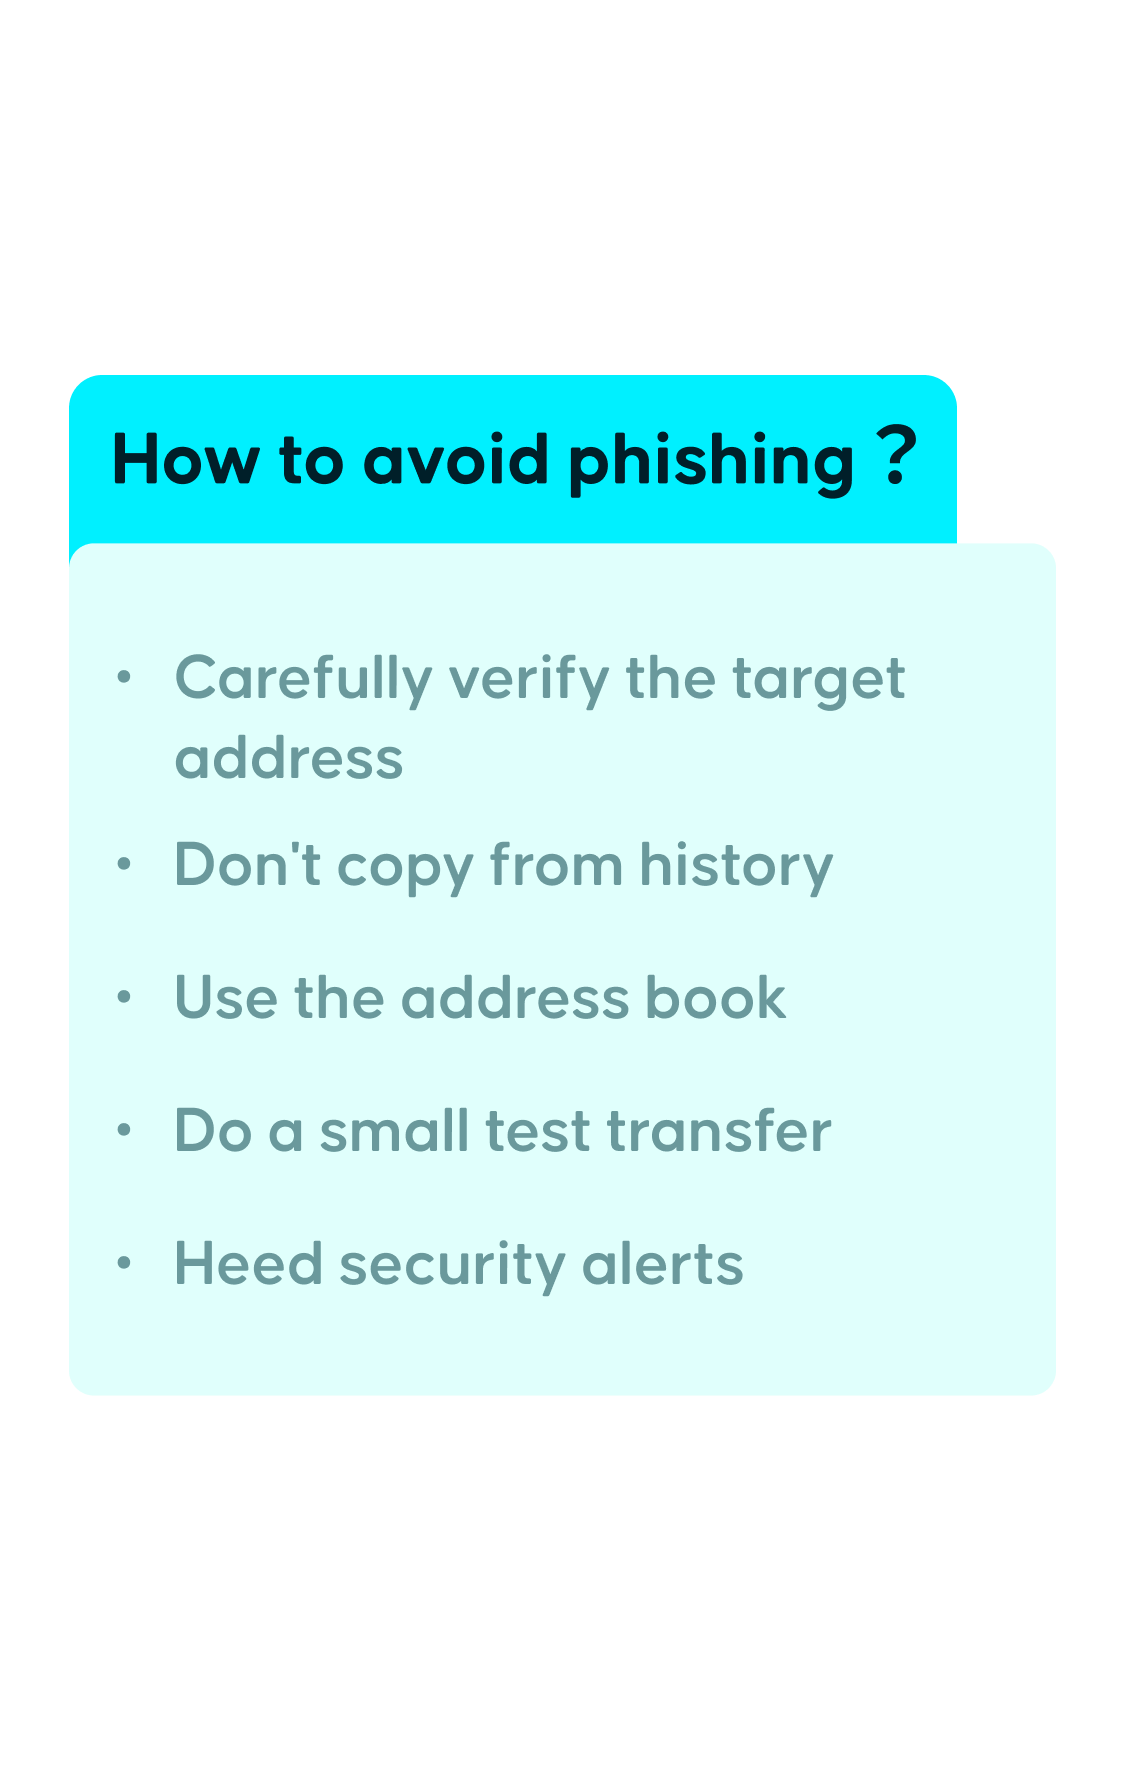
<b>Vérifiez attentivement l'adresse cible</b>
Avant d'envoyer des actifs, vérifiez l'intégralité de l'adresse. Faire correspondre uniquement les premiers ou les derniers caractères n'est pas suffisant : vérifiez également ceux du milieu. <b>Ne copiez pas à partir de l'historique</b>
L'hameçonnage par imitation d'adresse peut altérer votre historique afin de vous induire en erreur. Ne copiez pas depuis votre historique ; copiez depuis la page de réception du portefeuille ou utilisez le QR code de l'adresse.
<b>Utilisez le carnet d'adresses</b>
Bitget Wallet fournit un carnet d'adresses dédié. Pour réduire les risques, ajoutez les adresses fréquemment utilisées à la liste au lieu de les copier.
1
/
7
Comment éviter l'hameçonnage
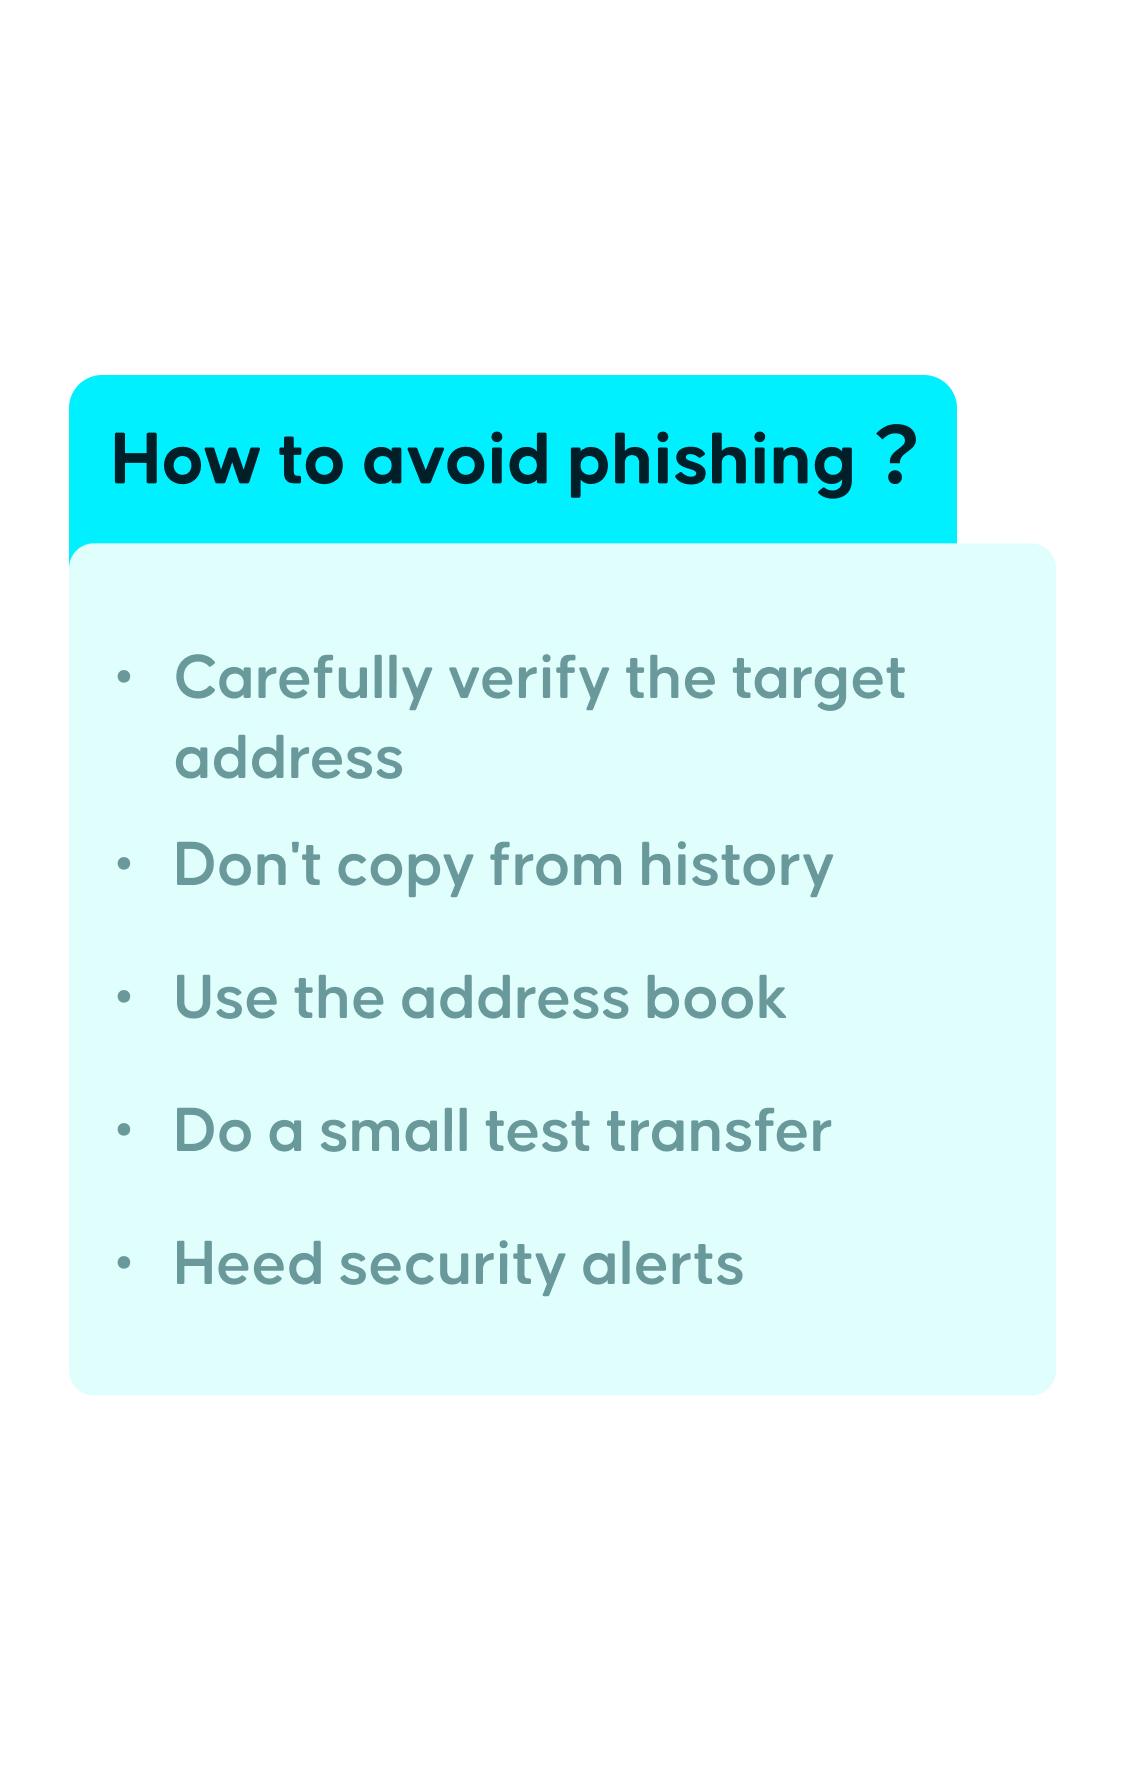
<b>Effectuez un transfert test à petite échelle</b>
Envoyez tout d'abord une petite quantité à titre de test. Une fois que l'adresse cible a confirmé la réception, envoyez le montant total.
<b>Tenez compte des alertes de sécurité</b>
Prenez au sérieux les alertes de sécurité pendant les transferts. Restez vigilant et évitez les attaques d'hameçonnage potentielles.
